H3C-SSL-VPN模块
2019/8/4
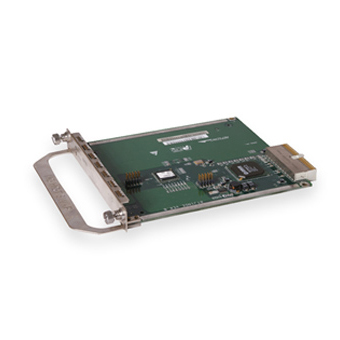
H3CSSLVPN模块应用于SecPath防火墙/VPN,提供方便、快捷的远程安全接入,直接使用浏览器访问内部网络资源,无需安装客户端软件,为用户提供高经济、低成本的远程移动安全接入方式。
H3CSSLVPN模块采用专业的远端安全状态检测技术,能限制不安全远程终端的访问权限,通过细粒度VPN接入控制,*用户对网络资源的安全访问。
业内性能较高
采用基于多核处理器的专业硬件结构,是业界支持用户数较多的SSLVPN模块。
免客户端Web接入
采用B/S架构,客户端无需安装任何软件,直接使用Web浏览器即可安全、快捷地访问内网资源。各种配置信息保存在内网SSLVPN服务器上,统一在服务器进行维护即可,远端用户不需要任何维护工作。用户退出访问时,SSLVPN模块自动删除缓存、Cookies和配置文件等信息,避免敏感资料的泄漏。
远端安全状态检测
基于主动远程状态检测技术,可以实时对接入设备的操作系统、浏览器、防病毒软件和系统进程等进行安全状态评估,杜绝不安全终端的接入,实现对远程接入风险的防御。
丰富的接入认证方式
根据远程接入安全性、可控制性的差异化需求,提供Web、TCP和IP等多种不同的接入方式,实现对用户访问的URL、文件目录、服务器等资源的细粒度控制。
支持主流的认证和外部授权平台,包括本地认证、Radius、LDAP、AD、RSASecurID和第三方PKI认证等,保障对不同用户进行认证的授权和管理。
应用层支持丰富
支持主流C/S应用系统,在构建的SSLVPN通道中,可以安全使用如Exchange、FTP、Outlook、VNC等各种应用。
直观易用管理界面
具有丰富的Web使用界面,全部操作在浏览器页面内即可完成,并且为用户提供可以设置的Logo图片和页面标题,实现界面的个性化。
降低运营成本
直接在H3C交换机或路由器中增加SecBladeSSLVPN模块,即可实现交换机或路由器在SSLVPN用户接入和管理方面功能的扩展。通过与交换机或路由器共用管理平台,降低了管理难度。并且交换机或路由器的任何端口都可以作为SecBladeSSLVPN端口使用,从而降低用户首次和后续扩容的投入成本。
高*性
SecBladeSSLVPN业务模块作为业务线卡嵌入H3C交换机或路由器中,降低了单点故障,*了网络的高*性。
项目
H3C SecBlade SSL VPN模块
可应用于
S7500E/S10500交换机
SR6600路由器
SR8800路由器
尺寸(高×宽×深)
40.1×399.2×376.8mm
45.2×399.2×434.6mm
40.1×399.2×379.0mm
管理接口
1个配置口(CON)
环境温度
0~45℃
环境湿度
10~95% (非凝露)
接入方式
Web接入(HTTP代理)、TCP接入(端口转发)、IP接入(网络扩展)
用户认证方式
本地认证、Radius认证、LDAP认证、AD认证、CA认证、双因子认证
自动缓存清除
清除网页缓存、清除Cookie、清除下载程序、清除配置文件
应用支持
Exchange、FTP、VNC、远程桌面共享、Outlook
加密算法
支持RSA数字签名算法
支持MD5、SHA1摘要算法
支持RC4、DES、3DES、AES等加密算法
管理方式
Web(HTTP)
CLI(Telnet/SSH)
合肥思佳网络科技有限公司 版权所有 皖ICP备13003390号-1 免责声明