H3C-SecPath-F5000-C&F5000-S-防火墙
2019/8/4
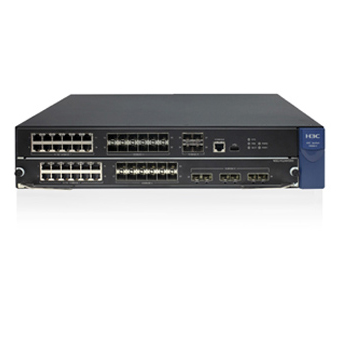
H3CSecBladeFWEnhanced是杭州华三通信技术有限公司(以下简称H3C公司)结合当前安全与网络深入融合的技术趋势,为满足*万兆时代的以太网带宽需求而推出的新一代SecBlade防火墙模块。
H3CSecBladeFWEnhanced是业内一款基于40G硬件平台的*万兆防火墙模块,目前可应用于H3CS10500/S12500系列交换机。通过SecBladeFWEnhanced防火墙模块,用户可灵活、迅速的在S10500/S12500系列以太网交换机当中整合防火墙、VPN等安全功能,实现网络和安全防护的高度一体化。
H3CSecBladeFWEnhanced能提供外部攻击防范、内网安全、流量监控、URL过滤、应用层过滤等功能,有效的*网络的安全。采用H3CASPF(ApplicationSpecificPacketFilter,基于应用层状态的包过滤)技术,实时检测应用层连接状态,实现2-7层安全防护。提供邮件告警、攻击日志、流日志和网络管理监控等功能,协助用户进行网络管理。
H3CSecBladeFWEnhanced模块与基础网络设备融合,具有即插即用、扩展性强的特点,降低了用户管理难度,减少了维护成本。
高性能的软硬件处理平台
H3CSecPathF5000-C/-S采用了专用的新64位多核高性能处理器和高速存储器。
电信级设备高*性
采用H3C公司拥有自主知识产权的软、硬件平台。产品应用从电信运营商到中小企业用户,经历了多年的市场考验。
支持双机状态热备功能,支持Active/Active和Active/Passive两种工作模式,实现负载分担和业务备份。
支持跨设备的双机热备。
强大的安全防护功能
支持丰富的攻击防范功能。包括:Land、Smurf、Fraggle、PingofDeath、TearDrop、IPSpoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法、*大ICMP报文、地址扫描、端口扫描等攻击防范,还包括针对SYNFlood、UPDFlood、ICMPFlood、DNSFlood等常见DDoS攻击的检测防御。
支持虚拟防火墙。可在H3CSecPathF5000-C/-S模块上划分多个逻辑的虚拟防火墙,每个虚拟防火墙有自己的安全策略,并且可以分别进行管理。
支持安全区域管理。可基于接口、VLAN划分安全区域。
支持包过滤。通过在安全区域间使用标准或扩展访问控制规则,借助报文中UDP或TCP端口等信息实现对数据包的过滤。此外,还可以按照时间段进行过滤。
支持应用层状态包过滤(ASPF)功能。通过检查应用层协议信息(如FTP、HTTP、SMTP、RTSP及其它基于TCP/UDP协议的应用层协议),并监控基于连接的应用层协议状态,动态的决定数据包是被允许通过防火墙或者是被丢弃。
支持验证、授权和计帐(AAA)服务。包括:基于RADIUS/HWTACACS+、CHAP、PAP等的认证。
支持静态和动态黑名单。
支持NAT和NAT多实例。
支持VPN功能。包括:支持L2TP、IPSec/IKE、GRE等。
支持丰富的路由协议。支持静态路由、策略路由,以及RIP、OSPF等动态路由协议。
支持安全日志。
支持流量监控统计、管理。
业界专业的IPv6
支持IPv6状态防火墙,真正意义上实现IPv6条件下的防火墙功能
支持IPv4/IPv6双协议栈,并支持IPv6数据报文转发、静态路由、动态路由及组播路由等功能。
支持IPv6各种过渡技术,包括NAT-PT、IPv6OverIPv4GRE隧道、手工隧道、6to4隧道、IPv4兼容IPv6自动隧道、ISATAP隧道、NAT444、DS-Lite等。
支持IPv6ACL、Radius等安全技术。
专业的智能管理
支持标准网管SNMPv3,并且兼容SNMPv1和v2。
提供图形化界面,简单易用的Web管理。
可通过命令行界面进行设备管理与防火墙功能配置,满足专业管理和大批量配置需求。
通过H3CSecCenter安全管理中心实现统一管理,集安全信息与事件收集、分析、响应等功能为一体,解决了网络与安全设备相互孤立、网络安全状况不直观、安全事件响应慢、网络故障定位困难等问题,使IT及安全管理员脱离繁琐的管理工作,*大提高工作效率,能够集中精力关注核心业务。
基于专业的深度挖掘及分析技术,采用主动收集、被动接收等方式,为用户提供集中化的日志管理功能,并对不同类型格式(Syslog、二进制流日志等)的日志进行归一化处理。同时,采用高聚合压缩技术对海量事件进行存储,并可通过自动压缩、加密和保存日志文件到DAS、NAS或SAN等外部存储系统,避免重要安全事件的丢失。
提供丰富的报表,主要包括基于应用的报表、基于网流的分析报表等。
支持以PDF、HTML、WORD和TXT等多种格式输出。
可通过Web界面进行报告定制,定制内容包括数据的时间范围、数据的来源设备、生成周期以及输出类型等。
项目
描述
接口
1个配置口(CON)
主机自带12个千兆光口+12个电口+4个万兆接口
扩展槽位
1个
扩展板卡类型
12个千兆光口+12个电口+6个万兆接口
环境温度
工作:0~45℃
非工作:-40~70℃
运行模式
路由模式、透明模式、混杂模式
AAA服务
Portal认证、RADIUS认证、HWTACACS认证、PKI /CA(X.509格式)认证、
域认证、CHAP验证、PAP验证
防火墙
虚拟防火墙
安全区域划分
可以防御Land、Smurf、Fraggle、Ping of Death、Tear
Drop、IP
Spoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法*大ICMP报文、地址扫描、端口扫描、SYN
Flood、UPD Flood、ICMP Flood、DNS Flood等多种恶意攻击
基础和扩展的访问控制列表
基于时间段的访问控制列表
动态包过滤
ASPF应用层报文过滤
静态和动态黑名单功能
MAC和IP绑定功能
基于MAC的访问控制列表
支持802.1q VLAN 透传
NAT
支持多个内部地址映射到同一个公网地址
支持多个内部地址映射到多个公网地址
支持内部地址到公网地址一一映射
支持源地址和目的地址同时转换
支持外部网络主机访问内部服务器
支持内部地址直映射到接口公网IP地址
支持DNS映射功能
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、FTP、H.323、ILS、MSN、NBT、PPTP、SIP等
VPN
L2TP VPN、IPSec VPN、GRE VPN
IPv6
基于IPv6的状态防火墙
IPv6协议:IPv6转发、ICMPv6、PMTU、Ping6、DNS6、TraceRT6、Telnet6、DHCPv6 Client、DHCPv6 Relay等
IPv6路由:RIPng、OSPFv3、BGP4+、静态路由、策略路由、PIM-SM、PIM-DM等
IPv6安全:NAT-PT、IPv6 Tunnel、IPv6 Packet Filter、Radius、IPv6域间策略、IPv6连接数限制等
高*性
支持双机状态热备(Active/Active和Active/Backup两种工作模式)
支持双机配置同步
支持IPSec VPN的IKE状态同步
支持VRRP
易维护性
支持基于命令行的配置管理
支持Web方式进行远程配置管理
支持H3C SecCenter安全管理中心进行设备管理
支持标准网管 SNMPv3,并且兼容SNMP v1和v2
环保与认证
支持欧洲严格的RoHS环保认证
合肥思佳网络科技有限公司 版权所有 皖ICP备13003390号-1 免责声明