H3C-SecPath-F100-A-G防火墙
2019/8/4
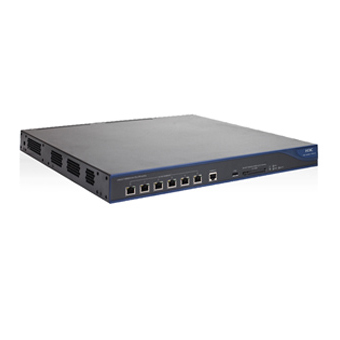
H3CSecPathF100-A-G是H3C公司推出的新一代防火墙产品,能够满足中小企业不断变化的网络环境和日益丰富网络应用的需要。SecPathF100-A-G继承H3C一贯的高性能、高*硬件平台,能够为用户提供线速、稳定的应用体验。SecPathF100-A-G不但可以提供传统的基础安全功能,如状态检测、NAT、VPN、链路负载均衡等;同时通过统一的软件平台和处理引擎,SecPathF100-A-G有效整合防火墙、入侵防御、应用层流量识别与控制、防病毒功能,为用户提供一体化的应用安全防护。
H3CSecPathF100-A-G不仅能够通过H3CSecCenter安全管理中心进行设备管理和维护,同时还支持SNMP和TR-069网管方式,较大化减少设备运营成本和维护复杂性。
市场*的安全防护功能
增强型状态安全过滤:支持基础、扩展和基于接口的状态检测包过滤技术,支持按照时间段进行过滤;支持H3C特有ASPF应用层报文过滤(ApplicationSpecificPacketFilter)协议,支持对每一个连接状态信息的维护监测并动态地过滤数据包,支持对FTP、HTTP、SMTP、RTSP、H.323(包括Q.931,H.245,RTP/RTCP等)应用层协议的状态监控,支持TCP/UDP应用的状态监控。
抗攻击防范能力:包括多种DoS/DDoS攻击防范、ARP欺骗攻击的防范、提供ARP主动反向查询、TCP报文标志位不合法攻击防范、*大ICMP报文攻击防范、地址/端口扫描的防范、ICMP重定向或不可达报文控制功能、Tracert报文控制功能、带路由记录选项IP报文控制功能;静态和动态黑名单功能;MAC和IP绑定功能;支持智能防范蠕虫病毒技术。
应用层内容过滤:可以有效的识别网络中各种P2P模式的应用,并且对这些应用采取限流的控制措施,有效保护网络带宽;支持邮件过滤,提供SMTP邮件地址、标题和内容过滤;支持网页过滤,提供HTTPURL和内容过滤;支持应用层过滤,提供Java/ActiveXBlocking和SQL注入攻击防范。
多种安全认证服务:支持RADIUS和HWTACACS协议及域认证;支持基于PKI/CA体系的数字证书(X.509格式)认证功能;在PPP线路上支持CHAP和PAP验证协议;支持用户身份管理,不同身份的用户拥有不同的命令执行权限;支持用户视图分级,不同级别的用户赋予不同的管理配置权限。
集中管理与审计:提供各种日志功能、流量统计和分析功能、各种事件监控和统计功能、邮件告警功能。
*NAT应用支持:提供多对一、多对多、静态网段、双向转换、EasyIP和DNS映射等NAT应用方式;支持多种应用协议正确穿越NAT,提供DNS、FTP、H.323、NBT等NATALG功能。
专业灵活的VPN服务
支持L2TPVPN、GREVPN、IPSecVPN、SSLVPN和动态VPN等多种VPN业务模式。
利用动态VPN(DVPN)技术,简化VPN配置,实现按需动态构建VPN网络。
智能网络集成及QoS*
支持路由、透明及混合运行模式
支持静态路由协议
支持RIPv1/2、OSPF、BGP动态路由协议
支持路由策略及策略路由
支持基于802.1qVLAN
支持PPPoEClient/Server
DHCPClient/Server/Relay
支持流分类、流量监管、流量整形及接口限速
支持拥塞管理(FIFO、PQ、CQ、WFQ、CBWFQ、RTPQ)
支持拥塞避免(WRED)
电信级设备高*性
支持双机状态热备功能,支持Active/Active和Active/Passive两种工作模式,实现负载分担和业务备份
36年的平均无故障时间(MTBF)
远端链路状态监测(L3Monitor)
设备关键部件均采用冗余设计
支持机箱内部环境温度自动检测,并可通过网管自动采集告警信息
双电源冗余备份
智能图形化的管理
通过Web方式进行远程配置管理。
通过H3CIMC网管软件实现与网络设备的统一管理。
通过H3CBIMS系统对数量众多、位置分散的设备提供智能和*管理。
通过H3CVPNManager系统对VPN进行动态和图形化的业务管理和状态监控。
系统规格
|
属性 |
说明 |
|
|
运行模式 |
路由模式 透明模式 混合模式 |
|
|
网络安全性 |
AAA服务 |
Portal认证 RADIUS认证 HWTACACS认证 PKI /CA(X,509格式)认证 域认证 CHAP验证 PAP验证 |
|
防火墙 |
安全区域划分 可以防御Land、Smurf、Fraggle、Ping of Death、Tear Drop、IP Spoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法*大ICMP报文、地址扫描、端口扫描、SYN Flood、UPD Flood、ICMP Flood等多种恶意攻击 基础和扩展的访问控制列表 基于时间段的访问控制列表 动态包过滤 ASPF应用层报文过滤 静态和动态黑名单功能 MAC和IP绑定功能 基于MAC的访问控制列表 支持802.1q VLAN 透传 |
|
|
病毒防护 |
基于病毒特征进行检测 支持病毒库手动和自动升级 报文流处理模式 支持HTTP、FTP、SMTP、POP3协议 支持的病毒类型:Backdoor、Email-Worm、IM-Worm、P2P-Worm、Trojan、AdWare、Virus等 支持病毒日志和报表 |
|
|
入侵防御 |
支持对黑客攻击、蠕虫/病毒、木马、恶意代码、间谍软件/广告软件、DoS/DDoS常等攻击的防御 支持缓冲区溢出、SQL注入、IDS/IPS逃逸等攻击的防御 支持对BT等P2P/IM识别和控制 支持攻击特征库的分类(根据攻击类型、目标机系统进行分类)、分级(分高、中、低、提示四级) 支持攻击特征库的手动和自动升级(TFTP和HTTP)
|
|
|
URL过滤 |
客户自定义URL过滤规则库 支持Java Blocking、ActiveX Blocking过滤 |
|
|
安全日志及统计 |
系统操作日志 防火墙日志 攻击防护日志 黑名单日志 NAT日志 |
|
|
NAT |
支持多个内部地址映射到同一个公网地址 支持多个内部地址映射到多个公网地址 支持内部地址到公网地址一一映射 支持源地址和目的地址同时转换 支持外部网络主机访问内部服务器 支持内部地址直映射到接口公网IP地址 支持DNS映射功能 可配置支持地址转换的有效时间 支持多种NAT ALG,包括DNS、FTP、H.323、ILS、MSN、NBT、PPTP、SIP等 |
|
|
VPN |
L2TP VPN |
支持根据VPN用户完整用户名、用户域名向指定LNS发起连接 支持为VPN用户分配地址 支持进行LCP重协商和二次CHAP验证 |
|
GRE VPN |
||
|
IPSec/IKE |
支持AH、ESP协议 支持手工或通过IKE自动建立安全联盟 ESP支持DES、3DES、AES多种加密算法 支持MD5及SHA-1验证算法 支持IKE主模式及野蛮模式 支持NAT穿越 支持DPD检测 |
|
|
SSL VPN |
支持 Web Proxy服务 支持Telnet、Windows、VNC远程桌面共享 支持Outlook、Notes 支持固定服务端口的TCP应用程序 支持路由模式的IP互连 支持客户端隧道分离 支持对可访问网段的限制 支持对TCP、UDP和ICMP报文的过滤 支持使用私有协议对客户端虚网卡IP地址的分配 支持SSL VPN客户端之间的通讯 客户端支持WINS服务和DNS服务 支持本地认证、RADIUS认证、LDAP认证、AD认证、PKI证书认证和双因子认证 支持对操作系统、浏览器、用户证书、指定文件和指定进程的检查 支持清除缓存的网页、Cookie、客户端程序和客户端配置 |
|
|
网络互连 |
局域网协议 |
Ethernet_II Ethernet_SNAP 802.1q VLAN |
|
链路层协议 |
PPPoE Client |
|
|
网络协议 |
IP服务 |
IPv4 ARP 域名解析 IP UNNUMBERED DHCP中继 DHCP服务器 DHCP客户端 |
|
IP路由 |
静态路由 RIP v1/2 OSPF BGP 策略路由 |
|
|
高*性 |
VRRP 支持双机状态热备(Active/Active和Active/Backup两种工作模式) 支持负载分担和业务备份 |
|
|
QoS |
流量监管 |
CAR |
|
配置管理 |
命令行接口 |
通过Console口进行本地配置 通过Telnet或SSH进行本地或远程配置 配置命令分级保护,*未授权用户无法侵入设备 详尽的调试信息,帮助诊断网络故障 用Telnet命令直接登录并管理其它设备 FTP Server/Client,TFTP Client 支持日志功能 User-interface配置,提供对登录用户多种方式的认证和授权功能。 |
|
支持标准网管 SNMPv3,并且兼容SNMP v2c、SNMP v1 支持NTP时间同步 |
||
|
支持Web方式进行远程配置管理 支持SNMP、TR069网管协议 支持H3C SecCenter安全管理中心进行设备管理 |
||
|
认证 |
支持欧洲严格的RoHS环保认证 |
|
|
项目 |
描述 |
|
|
接口 |
1个配置口(CON) 6GE |
|
|
插槽 |
2个MIM插槽,可通过该插槽扩展网络接口 |
|
|
DDR SDRAM |
1GB |
|
|
CF卡 |
标配256M CF卡 |
|
|
外型尺寸(W ×H ×D) |
442mm×400mm×44.2mm |
|
|
电源模块 |
输入额定电压 |
100VAC~240VAC;50/60Hz |
|
较大输入电流 |
1.6A |
|
|
较大功率消耗 |
46W |
|
|
环境温度 |
工作:0~45℃ 非工作:-40~70℃ |
|
|
环境湿度 |
工作:10~95%,无冷凝 非工作:5~95%,无冷凝 |
|
|
重量 |
<5.5Kg |
|
合肥思佳网络科技有限公司 版权所有 皖ICP备13003390号-1 免责声明